
Fin octobre 2022, une publicité Google pour GIMP s’affichait au-dessus des résultats de recherche. Elle annonçait l’adresse officielle, gimp.org. Le clic menait pourtant sur gilimp.org, une copie du vrai site. L’installeur avait été gonflé à 700 Mo pour faire sérieux. Il cachait Vidar, un voleur de mots de passe.
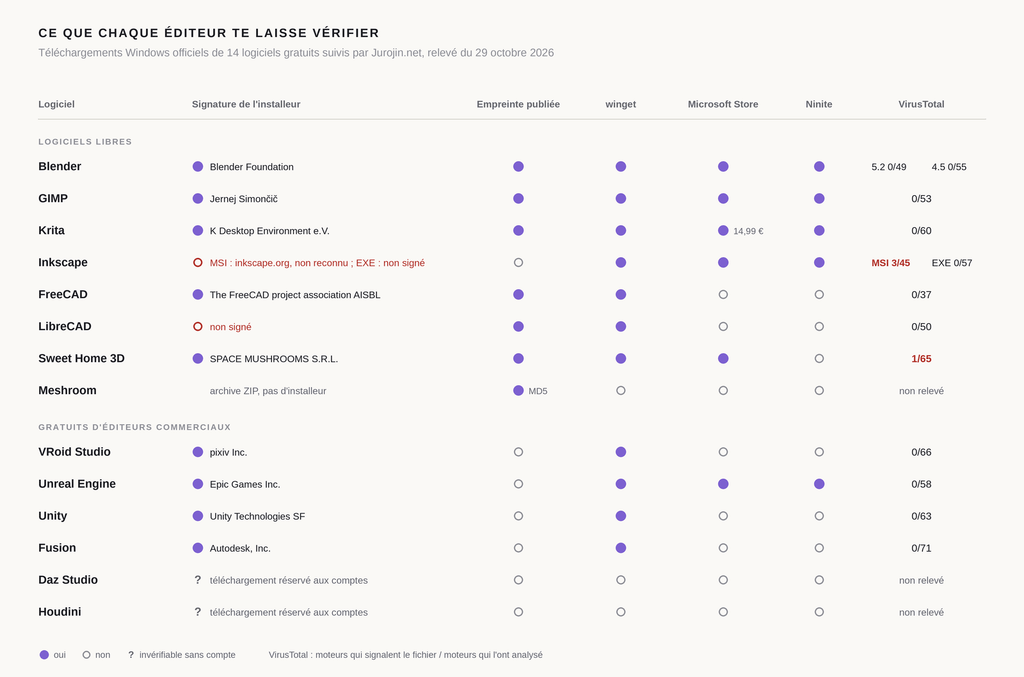
Ce piège ne se repère pas au premier coup d’œil. La parade tient en deux gestes : trouver la bonne adresse une fois, puis laisser une machine vérifier le fichier. Pour les mettre à l’épreuve, on a relevé le 29 octobre 2026 les téléchargements officiels de 14 logiciels gratuits. Tous sont suivis ici, de Blender à Houdini Apprentice, en passant par GIMP, Krita et Sweet Home 3D.
Le faux site officiel ne se voit pas au premier coup d’œil
L’affaire GIMP n’a rien d’un cas isolé. En mai 2025, Microsoft a décrit les méthodes de Lumma, un logiciel malveillant voleur de mots de passe. Ses distributeurs achetaient des annonces sur des recherches comme « Notepad++ download », du nom d’un bloc-notes gratuit. Elles menaient vers des copies de sites d’éditeurs.
Ils glissaient aussi leur programme dans des versions craquées ou piratées d’applications légitimes. Un crack, c’est un exécutable retouché par un inconnu. Le cheval de Troie parfait, en somme. Première règle, donc : ne jamais télécharger un logiciel depuis une annonce. Chez Google, les annonces sont regroupées sous la mention « Résultats sponsorisés ». Descends jusqu’aux résultats ordinaires, ou mieux, passe par tes favoris.
Note l’adresse officielle une fois pour toutes. Nos fiches logiciels la donnent, avec le lien de téléchargement. Et lis l’adresse lettre par lettre : gilimp.org n’est pas gimp.org.
winget va chercher le bon fichier et vérifie son empreinte
Windows 11 et les Windows 10 récents intègrent winget, le gestionnaire de paquets de Microsoft. C’est un outil qui installe un logiciel à partir d’une simple commande. Chaque logiciel de son catalogue a un manifeste, une fiche qui donne l’adresse de l’installeur et son empreinte. Cette empreinte est une suite de 64 caractères calculée à partir du fichier, avec l’algorithme SHA-256. Modifie un seul octet du fichier, et elle change du tout au tout. Certains sites affichent encore une empreinte MD5, un algorithme plus ancien et moins sûr.
Une fois le fichier téléchargé, winget recalcule son empreinte et la compare à celle du manifeste. Si elles diffèrent, il refuse d’installer. Microsoft prévoit une option pour passer outre, qu’elle déconseille elle-même.
Le catalogue n’accepte pas n’importe quoi. Chaque nouvelle version passe par plusieurs antivirus et par une validation de Microsoft avant d’y entrer. Sur le relevé, 11 des 14 logiciels sont dans winget. Chaque manifeste pointe vers les serveurs de l’éditeur, ou vers GitHub et SourceForge, où il publie ses versions. Seuls Daz Studio, Houdini et Meshroom manquent à l’appel.
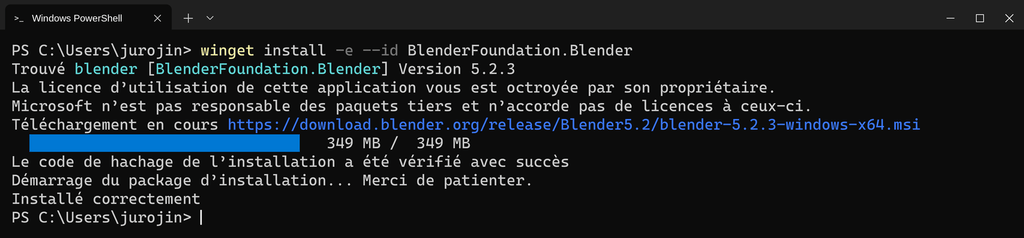
Pour installer Blender, une ligne suffit dans le Terminal de Windows :
winget install -e --id BlenderFoundation.BlenderL’option -e impose l’identifiant exact, pour ne pas installer un paquet au nom voisin. La commande winget upgrade --all met ensuite à jour tout ce que winget connaît, un peu comme SUMo.
Voici les adresses officielles et les identifiants winget des 14 logiciels du relevé.
| Logiciel | Adresse de téléchargement officielle | Identifiant winget |
|---|---|---|
| Blender | blender.org/download | BlenderFoundation.Blender |
| GIMP | gimp.org/downloads | GIMP.GIMP.3 |
| Krita | krita.org/fr/download | KDE.Krita |
| Inkscape | inkscape.org/release | Inkscape.Inkscape |
| FreeCAD | freecad.org/downloads.php | FreeCAD.FreeCAD |
| LibreCAD | librecad.org (fichiers sur GitHub) | LibreCAD.LibreCAD |
| Sweet Home 3D | sweethome3d.com/download (fichiers sur SourceForge) | eTeks.SweetHome3D |
| Meshroom | meshroom.org/download (fichiers sur Zenodo, l’archive scientifique du CERN) | pas dans winget |
| VRoid Studio | vroid.com/en/studio | pixivInc.VRoidStudio |
| Unreal Engine | store.epicgames.com/download (lanceur Epic Games) | EpicGames.EpicGamesLauncher |
| Unity | unity.com/download (Unity Hub, compte demandé) | Unity.UnityHub |
| Fusion | autodesk.com, Fusion pour usage personnel (compte demandé) | Autodesk.Fusion |
| Daz Studio | daz3d.com/get_studio (compte demandé) | pas dans winget |
| Houdini | sidefx.com/download (compte demandé) | pas dans winget |
Ninite en français, sans case à décocher
Ninite prend le problème autrement. Sur ninite.com, tu coches tes logiciels. Le site te donne un seul installeur, qui télécharge et installe tout. Ses engagements sont affichés sur sa page d’accueil. Ninite installe les logiciels dans la langue de ton PC, donc en français, ou dans celle que tu choisis.
Il les télécharge sur le site de chaque éditeur et refuse les barres d’outils. Avant de lancer quoi que ce soit, il vérifie l’empreinte du fichier ou sa signature numérique. Cette signature est le sceau électronique de l’éditeur. Le site est gratuit pour un usage personnel. Parmi nos 14 logiciels, Ninite propose Blender, GIMP, Krita, Inkscape et le lanceur d’Epic Games, qui installe Unreal Engine.
Dans le Microsoft Store, SmartScreen n’a rien à redire
Le Microsoft Store fait lui aussi le tri. SmartScreen est le filtre de Windows qui juge la réputation des fichiers téléchargés. Selon Microsoft, les applications distribuées par le Store ne déclenchent jamais son alerte au téléchargement.
Six logiciels du relevé y figurent : Blender, GIMP, Krita, Inkscape, Sweet Home 3D et le lanceur d’Epic Games. Vérifie quand même le nom de l’éditeur sur la fiche avant d’installer. Deux surprises au passage. Krita y coûte 14,99 €, alors qu’il reste gratuit sur krita.org. Et une recherche « unity hub » affiche d’abord une extension publiée par un autre éditeur.
Une signature engage un nom, encore faut-il le lire
Une signature numérique sert à prouver l’origine d’un fichier. L’éditeur scelle son installeur avec un certificat, une pièce d’identité délivrée par une autorité de confiance. Windows vérifie ce sceau et affiche le nom qu’il garantit. Pour le lire, fais un clic droit sur le fichier, puis Propriétés, onglet Signatures numériques. Pas d’onglet : pas de signature. Dans PowerShell, la ligne de commande de Windows, Get-AuthenticodeSignature donne le même verdict.
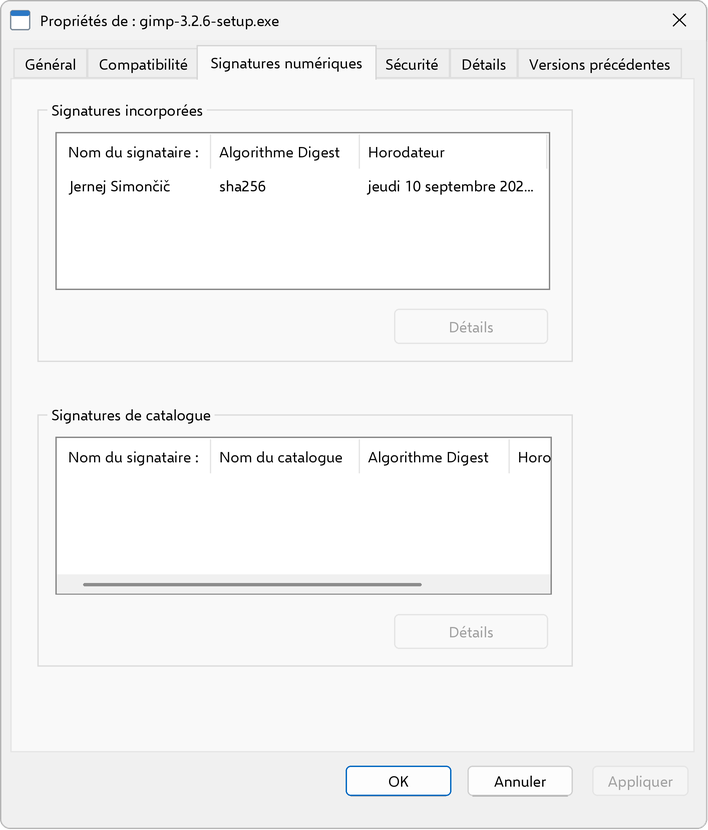
Sur les 11 logiciels présents dans winget, 9 ont un installeur signé et reconnu par Windows. Le nom affiché réserve parfois des surprises.
L’installeur de GIMP est signé Jernej Simončič, le développeur qui prépare et signe ses versions Windows depuis des années. Celui de Krita porte le nom de K Desktop Environment e.V., l’association de la communauté KDE. Krita fait partie de cette communauté.
Un nom inattendu n’a rien d’inquiétant s’il a une explication. Un nom sans aucun rapport avec le logiciel, en revanche, justifie de tout arrêter.
Deux logiciels libres font exception. L’installeur de LibreCAD n’est pas signé du tout. Celui d’Inkscape, au format MSI, l’un des formats d’installation de Windows, porte une signature au nom d’inkscape.org. Mais aucune autorité ne garantit ce certificat, et Windows ne le reconnaît pas. Sa version EXE, elle, n’est pas signée.
Inkscape est aussi le seul logiciel libre du relevé à ne publier aucune empreinte. Pour l’installer, passe donc par winget, le Store ou Ninite. Pour LibreCAD, passe par winget, ou compare ton empreinte avec celle que le projet publie sur GitHub.
Surtout, n’installe jamais un certificat proposé sur un forum pour faire taire l’alerte. Windows ferait alors confiance à tout programme signé par son propriétaire.
Côté éditeurs commerciaux, les quatre présents dans winget signent tous leur installeur. En revanche, aucun des six du relevé ne publie d’empreinte sur ses pages publiques. Et quatre demandent un compte sur leur page de téléchargement : Unity, Autodesk pour Fusion, Daz 3D et SideFX pour Houdini.
« Windows a protégé votre ordinateur » : SmartScreen te passe la main
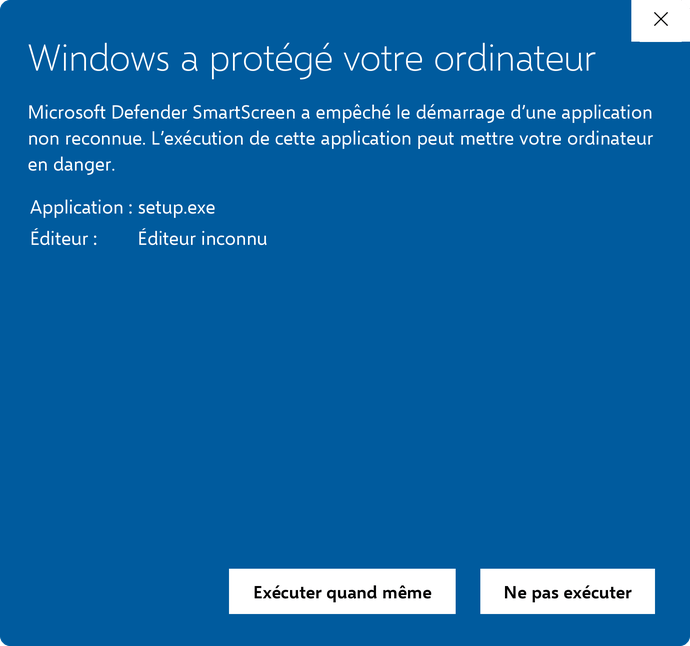
Lance un installeur que Windows ne connaît pas, et une fenêtre bleue barre la route : « Windows a protégé votre ordinateur ». C’est l’alerte de Microsoft Defender SmartScreen.
Le filtre juge la réputation du fichier et celle de son éditeur. Un fichier non signé, ou tout juste publié, n’en a pas encore. SmartScreen te demande alors de trancher.
Le lien « Informations complémentaires » affiche l’éditeur, et un bouton « Exécuter quand même ». Si l’éditeur indiqué est « Éditeur inconnu », le fichier n’a pas de signature reconnue.
Ne clique sur ce bouton qu’après deux vérifications. L’adresse de téléchargement doit être la bonne, et l’empreinte conforme à celle de l’éditeur. Un éditeur connu peut aussi déclencher l’alerte, le temps que sa nouvelle version se fasse une réputation.
VirusTotal : cherche l’empreinte avant d’envoyer le fichier
VirusTotal, un service de Google, passe un fichier au crible de plus de 70 moteurs antivirus. Ce sont les programmes de détection de dizaines d’éditeurs de sécurité. Tous ne se prononcent pas sur chaque fichier. Sur le relevé, de 37 à 71 moteurs rendent un verdict selon l’installeur.
Le relevé compte 13 installeurs pour 11 logiciels : deux versions de Blender, deux formats pour Inkscape. Sur ces 13 fichiers, 11 ne déclenchent aucune détection. Les deux autres en déclenchent quelques-unes.
L’installeur MSI d’Inkscape est signalé par 3 moteurs sur les 45 qui l’ont analysé. Deux viennent de Trend Micro : une règle automatique qui juge suspect le nom du fichier. Sweet Home 3D 7.5 est signalé par 1 moteur sur 65, celui de VBA32.
Quelques alertes isolées sur un fichier officiel signalent souvent un faux positif, une détection à tort. Une vingtaine, en revanche, ne laisse aucun doute.
Avant d’envoyer quoi que ce soit, lis l’avertissement du site. En soumettant un fichier, tu acceptes qu’il soit partagé avec la communauté de la sécurité. VirusTotal demande de n’y mettre aucune donnée personnelle.
Le plus simple est donc de chercher l’empreinte, sans rien envoyer. Dans PowerShell, la commande Get-FileHash la calcule en SHA-256. Le fichier est dans ton dossier Téléchargements, nommé Downloads pour PowerShell.
Get-FileHash $HOME\Downloads\gimp-3.2.6-setup.exeColle ensuite l’empreinte obtenue dans la recherche de VirusTotal. Si le site ne la connaît pas, cela ne prouve rien : personne n’a encore envoyé ce fichier.
L’empreinte doit aussi correspondre à celle que publie l’éditeur, majuscules mises à part. Pour GIMP 3.2.6, elle figure sur la page de téléchargement de gimp.org.
Un fichier .blend peut mordre lui aussi
Le danger ne vient pas que des installeurs. En novembre 2025, l’éditeur de sécurité Morphisec a repéré des fichiers Blender piégés sur CGTrader, une boutique de modèles 3D.
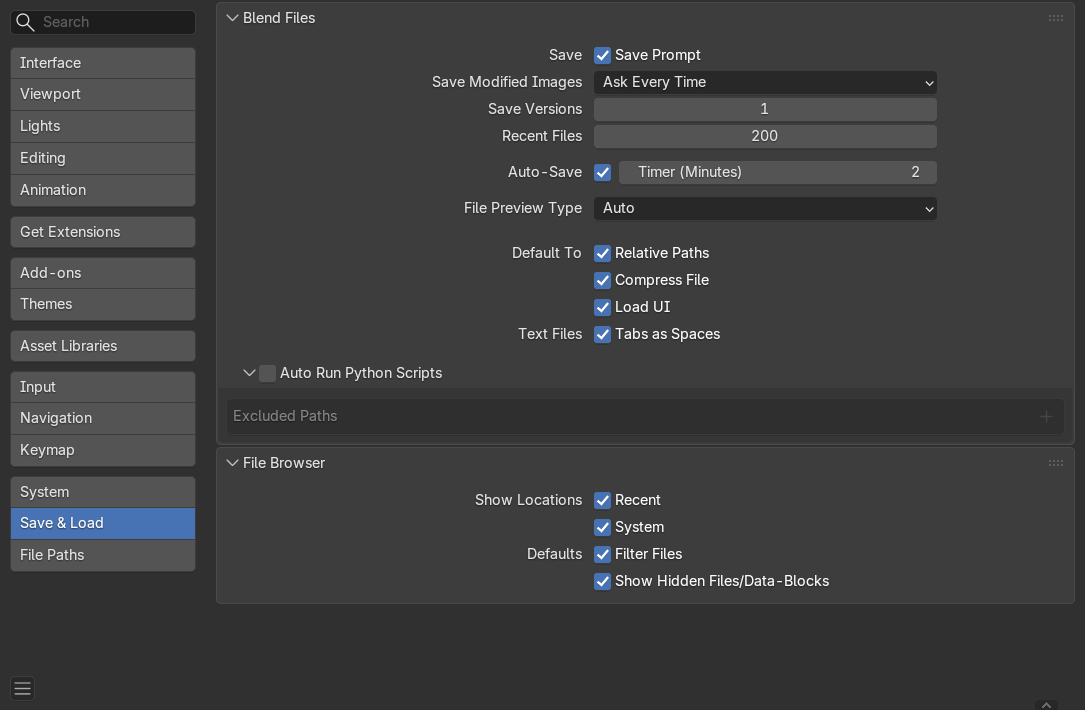
Ces fichiers .blend contenaient un script Python. À l’ouverture, il déclenchait l’installation de StealC, un autre voleur de mots de passe. Mais seulement si l’exécution automatique des scripts était activée dans Blender.
Blender la désactive par défaut. Quand un fichier veut lancer un script, une fenêtre propose « Allow Execution » ou « Ignore ». Choisis Ignore, sauf pour un fichier dont tu connais l’auteur.
Mieux vaut laisser Auto Run Python Scripts décoché, comme le conseille Morphisec. Si tu l’as activé, ajoute au moins ton dossier Téléchargements aux Excluded Paths. Les deux réglages se trouvent dans Edit, Preferences, Save & Load.
Le manuel de Blender présente cette exclusion comme une configuration type. Mais elle ne protège plus un fichier extrait ou déplacé hors de ce dossier.
Même la mise à jour officielle peut être détournée
Dernier cas, le plus vicieux. À partir de juin 2025, les mises à jour de Notepad++ ont été détournées pour certains utilisateurs ciblés. Les pirates avaient pris la main chez l’hébergeur du site. Selon Notepad++, ils n’ont perdu leurs derniers accès que le 2 décembre 2025.
Don Ho, le créateur de Notepad++, l’a écrit après l’enquête (notre traduction). « La compromission a eu lieu au niveau de l’hébergeur, plutôt que par des failles du code de Notepad++ lui-même. »
Depuis la version 8.8.9, l’outil de mise à jour vérifie le certificat et la signature de chaque installeur. C’est le contrôle décrit plus haut, mais automatique. Il n’est obligatoire que depuis la version 8.9.2, sortie en février 2026.
Pour passer à une version protégée, Don Ho conseille la mise à jour manuelle. Télécharge l’installeur sur le site officiel, puis lance-le toi-même. C’est la marche à suivre si ton Notepad++ est antérieur à la 8.9.2.
La leçon vaut pour tous tes logiciels. Quand winget connaît un logiciel, confie-lui ses mises à jour : il contrôle l’empreinte de chacune. Et ignore toute fenêtre de mise à jour surgie d’un site web.
Sur Mac, Gatekeeper fait le même travail
Gatekeeper joue sur Mac le rôle de SmartScreen. Ce garde-barrière bloque les apps qu’Apple n’a pas pu vérifier, faute de développeur enregistré.
Depuis macOS Sequoia, sorti en 2024, le clic droit puis « Ouvrir » ne suffit plus pour passer outre. Rien n’a changé depuis, jusqu’à macOS 27 Golden Gate. Il faut aller dans Réglages Système, Confidentialité et sécurité, rubrique Sécurité.
Selon le guide d’utilisation du Mac, le bouton « Ouvrir quand même » ne reste affiché qu’environ une heure après la tentative. Apple y déconseille elle-même ce détour. « La majorité des infections de Mac par des logiciels malveillants se font lorsque l’on contourne les réglages de sécurité pour ouvrir une app. »
Le plus sûr reste le Mac App Store, puis le site officiel de l’éditeur.
Quatre réflexes avant le double-clic
Pars de la bonne adresse
Tes favoris ou la fiche du logiciel, jamais un résultat sponsorisé. Lis l’adresse lettre par lettre avant de cliquer.
Laisse une machine vérifier
winget, Ninite et le Microsoft Store contrôlent l’empreinte ou la signature à ta place. Commence par eux quand le logiciel y figure.
Sinon, contrôle toi-même
Clic droit, Propriétés, Signatures numériques : le nom doit correspondre à l’éditeur, ou s’expliquer comme pour GIMP. Sans signature, compare l’empreinte de Get-FileHash avec celle publiée par l’éditeur.
Demande un second avis
Au moindre doute, cherche l’empreinte sur VirusTotal plutôt que d’envoyer le fichier. Et ne clique sur « Exécuter quand même » qu’après ces contrôles.
La bonne adresse reste la meilleure des protections. Au quotidien, il te faut encore bien choisir ton antivirus.

Soyez le premier à commenter cet article !