

Une box, deux téléphones, une télé, une enceinte, des ampoules connectées, une caméra. Un foyer français héberge aujourd’hui une dizaine d’appareils en Wi-Fi. Chacun est une porte sur votre réseau. La plupart restent ouvertes par habitude.
Deux outils gratuits permettent d’en vérifier les serrures : la distribution Kali Linux et l’analyseur Wireshark. Ils servent à auditer son propre réseau, celui dont on paie l’abonnement. Voici ce qu’ils montrent, ce qu’ils ne montrent pas, et ce qu’on en tire.
Kali Linux, la trousse à outils des consultants en sécurité
La plupart des distributions Linux visent le grand public. Ubuntu et Mint veulent convenir à presque tous les usages. Kali Linux poursuit un autre but. Elle rassemble les logiciels d’audit et de test d’intrusion des professionnels de la sécurité.
La distribution Kali, maintenue par OffSec, sort en version continue. L’édition 2026.2, livrée le 29 juin 2026, tourne sur un noyau Linux 6.19. Elle réunit des centaines d’outils : analyse réseau, test de mots de passe, audit des serveurs web, reconnaissance.
Son volet Wi-Fi est fourni. On y trouve la suite aircrack-ng, le détecteur de réseaux Kismet et l’assistant wifite, qui enchaîne les étapes d’un test. Ces outils réclament une carte Wi-Fi capable de passer en mode moniteur, pour écouter l’air plutôt que de s’y connecter.
Kali existe aussi en version défensive, Kali Purple, tournée vers la surveillance et la réponse aux incidents. La même maison outille donc les deux camps : ceux qui attaquent pour tester, et ceux qui défendent.
Wireshark voit passer les paquets, pas les coupables
Wireshark est l’analyseur de paquets le plus connu. Il tourne sur Linux, Windows et macOS. Sa branche stable est la 4.6, en version 4.6.9 au 4 octobre 2026. Kali le livre d’office. Il capture le trafic qui circule sur une interface, puis le découpe trame par trame.
Une idée fausse colle pourtant à l’outil. Wireshark ne dit pas quel logiciel a émis un paquet. Sur une capture classique, il montre des adresses, des ports et des protocoles. Il ne pointe ni l’application émettrice ni un virus par lui-même.
Il reste précieux pour qui sait le lire. Une machine qui contacte le même serveur inconnu toutes les trente secondes se repère vite. Un objet connecté qui parle à un domaine douteux aussi. Wireshark donne les indices, l’analyste tire les conclusions.
[IMAGE 2 : capture d’écran de Wireshark, liste de trames d’un réseau de test, colonne Protocol lisible, une ligne TLS sélectionnée] alt : Fenêtre de Wireshark affichant une liste de trames réseau avec la colonne Protocol Légende : Wireshark liste chaque trame et son protocole. Sur une ligne TLS, le détail affiché en bas reste chiffré.
Depuis le HTTPS, les mots de passe ne traînent plus en clair
Une vieille idée circule encore : en écoutant le réseau, on lirait les mots de passe des autres. C’était vrai au début des années 2000. Ça ne l’est presque plus.
L’essentiel du trafic web est aujourd’hui chiffré par HTTPS. Entre le navigateur et le site, Wireshark ne voit que du charabia. Il lit le nom du domaine visité, la taille des échanges, l’horaire. Le contenu lui échappe.
Ce rempart a une faille connue. Sur un réseau qui installe son propre certificat sur les machines, l’intermédiaire déchiffre et lit tout. En entreprise, la pratique est courante.
Des identifiants en clair n’apparaissent que sur de vieux protocoles : HTTP simple, FTP, Telnet. En croiser dans une capture de son propre réseau est un signal. Un appareil ou un service parle encore sans chiffrement, et il faut le corriger.
Tester son Wi-Fi, c’est viser le mot de passe
Le test d’un réseau Wi-Fi protégé par WPA2 vise un moment précis : la poignée de main. Quand un appareil rejoint le réseau, il échange quatre messages avec la box. Ces messages prouvent qu’il connaît le mot de passe. Cet échange voyage dans l’air.
Un auditeur capture cette poignée de main, puis teste hors ligne des millions de mots de passe contre elle. La box ne voit rien passer. Si le mot de passe figure dans un dictionnaire, il tombe en quelques minutes. S’il est long et unique, l’attaque s’épuise.
Depuis 2018, un raccourci existe : l’attaque PMKID. Elle récupère de quoi tenter le cassage directement auprès de la box. Nul besoin d’un appareil connecté, ni d’attendre une poignée de main.
C’est là tout l’intérêt de l’exercice sur son propre réseau. Le test mesure la seule chose qui compte ici : la robustesse de la phrase de passe. Une phrase longue et unique, tirée d’un gestionnaire de mots de passe, tient bon. Un résultat rapide est un verdict sans appel.
Un seul réseau vous regarde : le vôtre. Écouter passivement les ondes d’un Wi-Fi qu’on ne possède pas peut tomber sous l’article 226-15. Il punit l’atteinte au secret des correspondances : un an de prison et 45 000 euros d’amende. Se brancher sur ce réseau, lui, est un accès frauduleux. La loi du 24 janvier 2023 l’a durci. L’article 323-1 le punit de trois ans de prison et 100 000 euros d’amende. Se connecter au Wi-Fi du voisin « pour voir » entre dans ce second cadre. Pour auditer un réseau tiers, une autorisation écrite reste la seule porte d’entrée.
WPA3 ferme la porte que WPA2 laissait entrouverte
La parade existe, et elle a un nom : WPA3. Depuis juillet 2020, tout appareil nouvellement certifié Wi-Fi doit le gérer. Son mode personnel remplace l’authentification par mot de passe de WPA2 par un échange baptisé SAE. Une poignée de main suit encore, mais sa clé ne découle plus du seul mot de passe.
La différence change tout pour l’audit. Avec SAE, chaque essai de mot de passe exige un échange avec la box. L’attaque hors ligne, massive et silencieuse, ne fonctionne plus. WPA3 impose aussi la protection des trames de gestion. Elle bloque les déconnexions forcées qui servent à capturer la poignée de main.
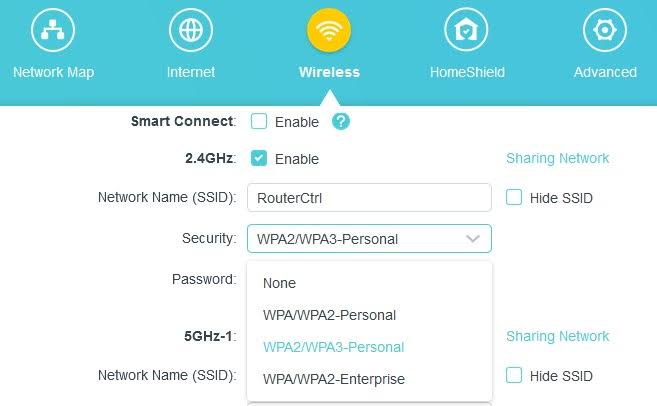
Beaucoup de réseaux restent pourtant en WPA2 en 2026, par compatibilité avec de vieux appareils. Le mode mixte WPA2/WPA3 ménage la transition. Vérifier lequel protège sa box est le premier geste d’un audit.
Cinq réglages valent tous les audits du monde
Un test révèle des faiblesses. Les corriger tient en cinq réglages, accessibles depuis l’interface de votre box.
Ce que l’audit vous apprend vraiment
Kali et Wireshark ne transforment personne en expert en une soirée. Ils rendent visible ce qui restait abstrait : les appareils connectés, le réseau encore en WPA2. Ou la caméra qui bavarde sans cesse avec un serveur lointain.
Cette visibilité est le vrai gain. Un réseau qu’on observe est un réseau qu’on corrige. Le raisonnement tient en une phrase. Si vous repérez une faille avec ces outils, une personne mal intentionnée le peut aussi. Autant la fermer en premier.
Trois gestes suffisent ce soir. Ouvrez l’interface de votre box. Vérifiez le mode de chiffrement. Changez la phrase de passe si elle est courte. L’audit complet viendra après.


Soyez le premier à commenter cet article !