
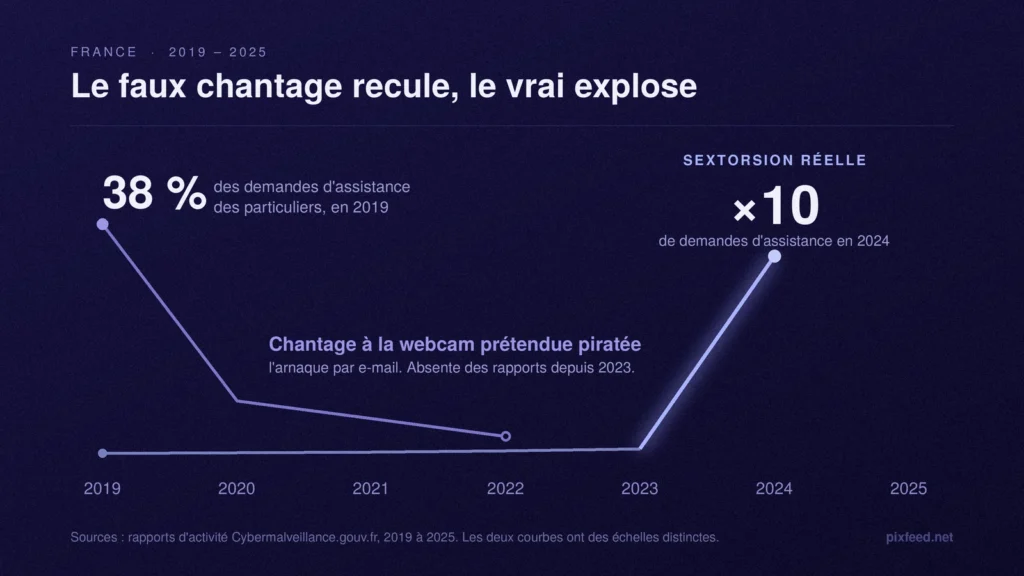
En 2019, le chantage à la webcam prétendue piratée était la première menace signalée par les particuliers français. Il représentait 38 % des demandes d’assistance reçues par Cybermalveillance.gouv.fr. Le dispositif public en avait fait son sujet de l’année.
Dans le rapport d’activité 2025 du même organisme, cette menace n’est plus mentionnée. Pas rétrogradée : absente.
Pendant ce temps, les articles français qui expliquent comment protéger sa webcam recommandent toujours le bout de scotch et l’antivirus. Ils se battent contre une menace que l’État a cessé de compter, et ils passent à côté de celle qui l’a remplacée.
Ce que la France a cessé de compter
Les rapports annuels de Cybermalveillance.gouv.fr donnent une série claire. Le chantage à la webcam prétendue piratée pèse 38 % des demandes d’assistance des particuliers en 2019, et prend la première place. Il tombe à 8 % en 2020, à 5 % en 2021.
En 2022, le dispositif publie le seul chiffre absolu de la série : près de 3 500 personnes ont demandé de l’aide sur cette menace. Elle occupe alors la sixième place.
En 2023 et 2024, elle sort du top 10. En 2025, le rapport d’activité ne la cite plus du tout. Il documente pourtant 504 000 victimes assistées, et détaille l’hameçonnage, les violations de données, la fraude au virement et l’usurpation de numéro.
Ce n’est pas une menace qui a disparu. C’est une menace qui n’a jamais eu lieu.
Sur sa fiche réflexe, Cybermalveillance.gouv.fr écrit noir sur blanc qu’« aucune mise à exécution des menaces n’a été démontrée jusqu’à présent ». Le message de chantage arrive par millions, les vidéos n’existent pas.
Deux détails donnent au message son air de vérité. Le mot de passe que l’expéditeur affiche comme preuve vient d’une fuite de données antérieure. Et l’adresse d’envoi, souvent celle de la victime elle-même, n’est qu’un champ d’affichage que n’importe qui peut usurper. Si ce mot de passe est encore actif quelque part, c’est lui le vrai problème, et il se traite en changeant de méthode plutôt qu’en payant.
La sextorsion, elle, a explosé
Il faut séparer deux choses que le vocabulaire courant confond.
Le chantage à la webcam prétendue piratée est un spam de masse. Cybermalveillance le classe dans l’hameçonnage. C’est celui qui bluffe.
La sextorsion est autre chose. Le contenu intime existe vraiment, obtenu sur un site de rencontre, un réseau social ou par mise en confiance. Le dispositif en a fait une catégorie distincte dans son rapport 2024, et pour cause : les demandes d’assistance y ont progressé de 924 % sur l’année.
Le rapport note aussi un déplacement des victimes. Les adultes étaient jusque-là les principales cibles, les jeunes hommes le deviennent.
Aucune webcam n’est piratée dans ces affaires. Les images ont été données, ou fabriquées par montage. La protection ne passe donc pas par le matériel. Elle passe par la vigilance sur les profils qui vous abordent, et par le réflexe de ne jamais payer. Un premier versement appelle toujours le suivant.
Le voyant, ce que disent les affaires réelles
Reste la question qui obsède les articles français : un pirate peut-il filmer sans que le voyant s’allume ?
Les affaires jugées répondent, et elles répondent l’inverse de ce qu’on lit.
À Lower Merion, en Pennsylvanie, un district scolaire a prêté des MacBook à 2 300 lycéens entre 2008 et 2010, avec un mouchard capable de déclencher la webcam à distance. La fonction a été activée 177 fois et a produit plus de 30 000 photos. Le rapport d’enquête versé au dossier judiciaire cite le technicien du district : « The camera can NOT be used without the little green light being on…so if it is on, they will know it. » Des élèves et des enseignants ont effectivement vu la diode s’allumer. Certains ont collé du ruban adhésif sur l’objectif. C’est ce qui a fait éclater l’affaire.
En Californie, un réparateur informatique installait un logiciel espion sur les Mac de ses clientes. Deux sœurs ont remarqué que leur caméra clignotait de façon irrégulière. Il a été condamné en 2012.
Dans l’enquête d’Ars Technica sur les communautés de « ratters », en 2013, les intéressés expliquent eux-mêmes comment ils s’y prennent. Ils ne désactivent pas la diode. Ils choisissent des machines où elle ne fonctionne pas, et ils envoient à leur victime un faux message annonçant une mise à jour du pilote pour justifier qu’elle s’allume. Ils contournent la crédulité, pas l’électronique.
Dans toutes les autres affaires majeures, de Blackshades à Aaron’s, la question du voyant n’est tout simplement pas documentée. Aucune décision de justice connue n’établit une neutralisation technique de la diode.
Le contournement existe, mais pas là où on le raconte
Il existe bel et bien des démonstrations de neutralisation du voyant. Elles viennent de la recherche, pas du terrain, et leur portée est étroite.
En 2014, Matthew Brocker et Stephen Checkoway, de Johns Hopkins, publient iSeeYou à l’USENIX Security Symposium. Ils reprogramment le firmware de la caméra iSight pour contourner le verrou matériel qui allume la diode. Leur précaution mérite d’être citée telle quelle. Le résultat « only applies to the first generation internal iSight webcams », c’est-à-dire aux Mac d’avant fin 2008. Sur les modèles suivants, ils ne se prononcent ni dans un sens ni dans l’autre.
En 2024, le chercheur Andrey Konovalov présente Lights Out à la conférence POC de Séoul. Il obtient le contrôle logiciel de la diode d’un ThinkPad X230, une machine de 2012, en reflashant le firmware de sa caméra par USB. Il pense que d’autres portables partagent ce défaut de conception. Il ne le démontre pas.
S’y ajoute une déclaration d’un ancien responsable technique du FBI, en 2013, affirmant au Washington Post que le bureau sait activer une caméra sans allumer son témoin. Elle n’a jamais été accompagnée de la moindre démonstration ni d’une précision sur le matériel visé.
Sur du matériel Apple postérieur à 2008, aucune démonstration publique n’existe. Ce qui ne veut pas dire qu’Apple garantisse quoi que ce soit partout. Le constructeur ne documente une protection explicite que pour un modèle précis. Sur le MacBook Neo, l’architecture est conçue pour empêcher tout logiciel non approuvé, y compris avec les privilèges root ou noyau de macOS, d’activer la caméra « without also visibly lighting the on-screen camera indicator light ». Et sur la page voisine, Apple précise que la caméra, contrairement au micro, n’est pas déconnectée matériellement quand on rabat l’écran, au motif que le capot suffit à l’obstruer.
Autrement dit : l’idée rassurante d’une diode câblée en dur sur toute la gamme depuis 2008 circule beaucoup, et aucun document du constructeur ne la soutient. L’affirmation inverse, celle d’un voyant désactivable à volonté, n’est étayée par rien non plus.
Ce que j’ai trouvé en lisant les cinq articles qui se positionnent
Puisque le sujet se traite en boucle depuis dix ans, j’ai relevé ce que disent réellement les cinq pages françaises les mieux placées sur la requête. Sept points, la même grille pour chacune.
| Page | Antivirus ou VPN recommandé | Permissions caméra de l'OS | Permissions du navigateur | Mails de chantage bluffants | Source primaire citée | Scotch sur l'objectif |
|---|---|---|---|---|---|---|
| Futura-Sciences | ✓ | ✓ | ✗ | ✗ | ✗ | ✓ |
| MonPetitForfait | ✓ | ✗ | ✗ | ✗ | ✗ | ✓ |
| TechRadar France | ✗ | ✓ | ✓ | ✗ | ✗ | ✓ |
| Avira | ✓ | ✗ | ✗ | ✗ | ✓ | ✓ |
| AntivirusEdition | ✓ | ✗ | ✗ | ✗ | ✗ | ✓ |
Cinq pages sur cinq conseillent de masquer l’objectif. Quatre sur cinq recommandent un antivirus ou un VPN. Ces quatre-là ont toutes un intérêt commercial à cette recommandation : deux sont éditées par des vendeurs de sécurité, une par un comparateur rémunéré à la souscription VPN. Une seule page traite les autorisations caméra du navigateur, qui est pourtant la surface d’exposition la plus banale. Aucune ne mentionne les mails de chantage sans vidéo. Aucune ne cite l’ANSSI, la CNIL ou Cybermalveillance.
Et sur le point le plus discriminant, le panel se contredit sans jamais se sourcer. Futura-Sciences affirme qu’un attaquant peut maintenir la diode éteinte pendant l’enregistrement. MonPetitForfait et Avira présentent à l’inverse la diode allumée comme le signe du piratage. Les trois écrivent sans référence.
Ce qu’il y a vraiment à faire
Trois réglages, dans cet ordre.
Les autorisations du navigateur d’abord. C’est par là que passe l’essentiel de l’exposition ordinaire, puisque chaque site de visioconférence, chaque test de caméra, chaque outil en ligne demande un accès qui reste ensuite accordé. Dans Chrome, Paramètres puis Confidentialité et sécurité, Paramètres des sites, Caméra. Dans Firefox, Paramètres puis Vie privée et sécurité, Permissions, Caméra. Passez la liste en revue et retirez ce que vous ne reconnaissez pas.
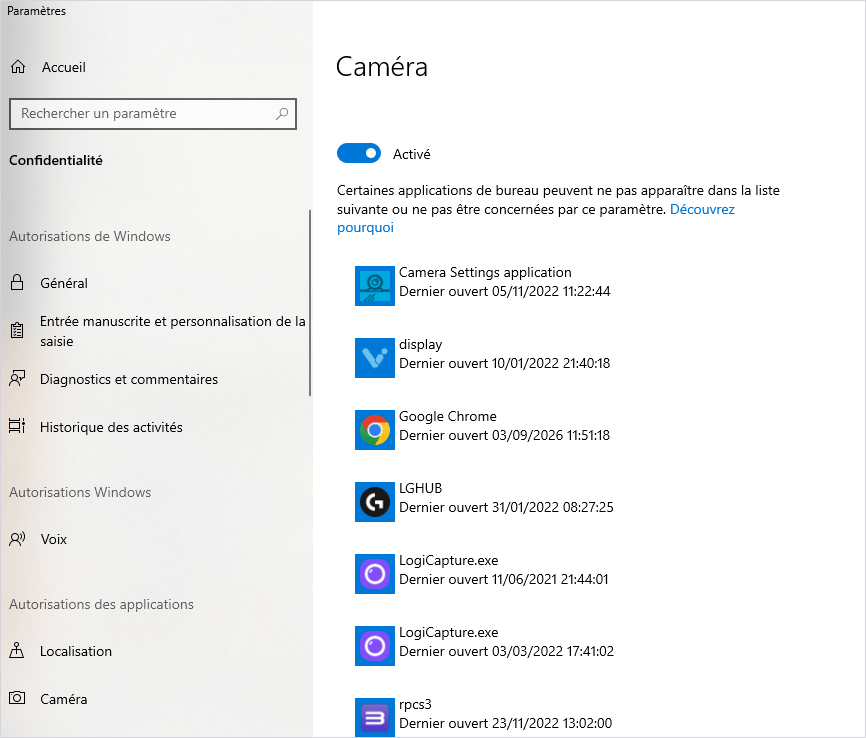
Les autorisations du système ensuite. Windows les regroupe dans Paramètres, Confidentialité et sécurité, Caméra, avec le détail application par application. macOS fait la même chose dans Réglages Système, Confidentialité et sécurité, Appareil photo. Une application qui figure là sans raison mérite d’être désinstallée, pas seulement décochée.
Les mises à jour enfin, celles du système comme celles du navigateur. Les accès caméra abusifs découverts ces dernières années passaient par des failles du navigateur bien plus souvent que par un cheval de Troie installé à la main.
Le cache physique garde son intérêt, à condition de savoir ce qu’il protège. Il ne bloque ni le micro, ni la localisation, ni les fichiers. Il répond à une angoisse précise, et il y répond bien.
Quant à l’antivirus, Microsoft Defender fait le travail sur Windows sans rien coûter, et il existe une combinaison gratuite complète qui tient la comparaison avec les suites payantes. La dépense ne se justifie que pour des besoins particuliers.
Et si le message arrive quand même
Vous recevez le courriel. Il affiche un de vos mots de passe, il semble venir de votre propre adresse, il réclame quelques centaines d’euros en bitcoin.
Ne payez pas, ne répondez pas. Conservez le message, il servira si vous portez plainte. Puis changez le mot de passe affiché partout où il traîne encore, et cessez de le réutiliser : un mot de passe solide et unique par compte règle la question mieux que n’importe quel logiciel.
La vidéo dont on vous parle n’existe pas. En sept ans, sur des millions de messages envoyés en France, l’État n’a pas vu passer un seul cas où la menace ait été mise à exécution.
Soyez le premier à commenter cet article !