

Article entièrement refait. La version précédente vantait un logiciel « rapide et sécurisé ». Elle ne mentionnait pas la compromission des systèmes de production de l’éditeur, confirmée en février 2024.
Un logiciel de contrôle à distance ne se juge pas comme un traitement de texte. Ici, la question n’est pas de savoir s’il fonctionne bien. Elle est de savoir qui se retrouve aux commandes.
AnyDesk fonctionne très bien. C’est précisément pour ça qu’il faut en parler autrement.
Ce qu’AnyDesk fait, en deux minutes
Le principe tient en deux lignes. Le logiciel attribue à chaque machine un identifiant à neuf chiffres. Quelqu’un le saisit, vous acceptez, la session s’ouvre.
Ce que vous accordez en acceptant n’est pas un regard. C’est le clavier et la souris. L’autre bout voit votre écran et agit dessus.
La version Windows relevée aujourd’hui est la 9.7.16, et neuf plateformes sont servies. L’éditeur revendique plus de 200 millions de sessions par mois. À cette échelle, le logiciel n’est plus seulement un outil. C’est une infrastructure.
Février 2024 : l’éditeur lui-même a été compromis
Le 5 février 2024, AnyDesk a confirmé la compromission de ses systèmes de production. L’alerte venait d’un audit déclenché par une activité suspecte.
Les mesures prises disent l’ampleur du problème. Tous les certificats liés à la sécurité ont été révoqués. L’éditeur a annoncé la révocation et le remplacement de son certificat de signature de code. Tous les mots de passe du portail my.anydesk.com ont été révoqués par précaution.
CrowdStrike a été appelé, les autorités prévenues. L’éditeur a précisé que l’incident n’était pas lié à un rançongiciel.
Le certificat de signature de code, c’est ce qui prouve qu’un exécutable vient bien de l’éditeur. Le révoquer et le remplacer n’est pas une formalité.
La suite illustre bien ce que « compromis » veut dire, et ce qu’il ne veut pas dire. Le 3 février 2024, 18 317 identifiants clients AnyDesk étaient mis en vente sur un forum du dark web. Prix demandé : 15 000 dollars.
Resecurity, qui a repéré l’annonce, ne les attribue pourtant pas à l’intrusion. Ces identifiants viendraient de logiciels voleurs installés chez les utilisateurs, et la firme reconnaît que l’origine exacte reste incertaine.
Deux événements simultanés, donc, et une confusion facile. C’est exactement pour cette raison qu’il faut regarder où une intrusion s’arrête.
Cinq mois plus tard, TeamViewer, et la différence compte
Le 26 juin 2024, TeamViewer détectait à son tour une intrusion. Son propre bulletin de sécurité en donne la chronologie au jour près.
Attribution à APT29, alias Midnight Blizzard, le 28 juin. Copie de l’annuaire des salariés le 30 juin, avec les noms, les coordonnées et les mots de passe chiffrés. Enquête close le 4 juillet.
Et une phrase qui change tout : l’incident est resté confiné à l’informatique interne de l’entreprise. L’environnement produit, la plateforme de connexion et les données clients n’ont pas été touchés.
Les deux leaders du secteur ont donc été attaqués la même année. Chez l’un, l’intrusion s’est arrêtée au réseau bureautique. Chez l’autre, elle a atteint la production.
Pour un utilisateur, la nuance est tout sauf théorique. Une intrusion bureautique expose des salariés. Une intrusion en production touche la chaîne qui fabrique et signe le logiciel installé sur votre machine.
La déclaration publique a changé d’adresse
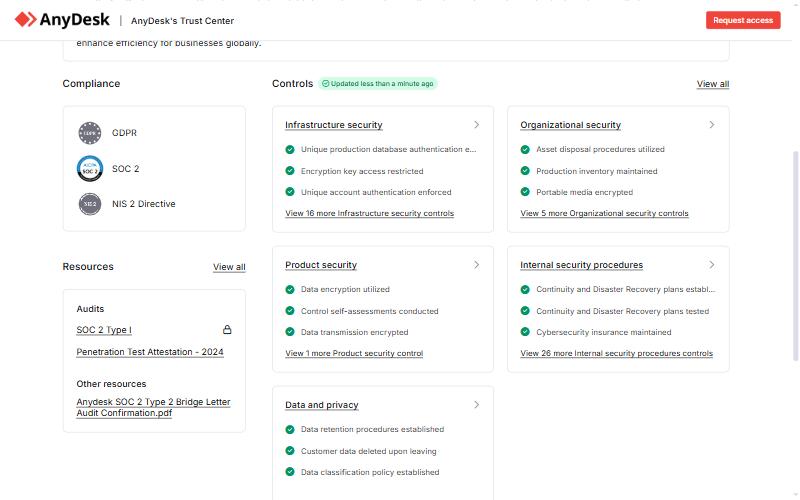
L’adresse anydesk.com/en/public-statement renvoie aujourd’hui vers le centre de confiance de l’éditeur.
Ce centre documente la conformité RGPD, la certification SOC 2 et une attestation de test d’intrusion de 2024. L’incident de février 2024, lui, n’y figure pas.
Rien d’illégal là-dedans. Mais la transparence de 2024 tenait sur une page dédiée, et cette page n’existe plus sous cette forme.
Le vrai risque est au bout du fil
Tout ce qui précède reste anecdotique face au problème principal. Il n’est pas technique, il est humain.
Cybermalveillance.gouv.fr classe l’arnaque au faux support technique au troisième rang des menaces cyber pour les particuliers. En 2024, la plateforme a recensé 136 500 consultations d’articles et 13 500 recherches d’assistance sur ce seul motif.
Le préjudice a changé d’échelle. Il se comptait en centaines d’euros, il atteint aujourd’hui plusieurs milliers, parfois des dizaines de milliers.
Du côté judiciaire, 585 plaintes ont été transmises en 2023 à la section cybercriminalité du Parquet de Paris. Le préjudice des faits commis cette année-là est évalué à 374 000 euros, hors tentatives bloquées par les banques.
Le scénario est toujours le même. Une alerte bloquante, un numéro affiché, un interlocuteur rassurant. Puis une demande d’accès à distance.
Et c’est là qu’AnyDesk entre en scène. La fiche réflexe officielle le nomme explicitement, en premier, parmi les programmes à désinstaller après coup.
Ce n’est pas une accusation contre le logiciel. C’est la conséquence de sa qualité. Il est léger, gratuit, il s’installe en dix secondes et ne demande pas de droits administrateur.
Aucun service ne vous appellera jamais pour vous demander un accès à distance. Ni Microsoft, ni votre banque, ni votre opérateur, ni AnyDesk. Si un appel vous demande d’installer AnyDesk ou de communiquer les neuf chiffres affichés, raccrochez. La session, une fois acceptée, donne le clavier et la souris à l’autre bout.
Ce qu’AnyDesk dit de l’abus de son propre outil
L’éditeur ne l’ignore pas, et sa documentation le dit sans détour. Elle prévient que les escrocs se font passer pour le support d’AnyDesk, en prétendant corriger des bugs de Windows.
Elle rappelle aussi une règle simple. AnyDesk ne répond qu’aux demandes d’assistance que vous avez ouvertes vous-même.
Sur la répression, en revanche, ce qui est décrit reste réactif. Les comptes fautifs sont bannis une fois identifiés, et l’éditeur coopère avec les autorités. Rien de préventif n’est documenté.
C’est la limite structurelle de ce genre d’outil. Techniquement, une session frauduleuse ressemble à une session légitime.
Les trois réglages qui changent tout
Le bon réflexe ne consiste pas à fuir le logiciel, mais à le tenir court.
N’activez jamais l’accès sans surveillance sur une machine personnelle. Cette option remplace votre accord manuel par un mot de passe. Elle est faite pour un parc administré, pas pour un ordinateur familial.
Utilisez la liste blanche si vous avez besoin d’un accès permanent. Elle limite les connexions entrantes aux identifiants que vous avez saisis. Tout le reste est refusé sans même vous déranger.
Et réglez les permissions avant d’en avoir besoin. AnyDesk gère des profils de permissions qui décident de ce que la session autorise. On peut même tout désactiver, et ne partager que l’image de l’écran.
Et si une session non sollicitée a déjà eu lieu, l’ordre des gestes compte. Coupez la connexion, puis désinstallez, comme l’écrit la fiche officielle. Changez ensuite les mots de passe saisis pendant la session.
Appelez la banque si des coordonnées bancaires sont passées à l’écran. Réinstaller prendra dix secondes, ce qui est à la fois le problème et la solution.
La mécanique de ces appels relève de la manipulation, pas de la technique. C’est le métier des brouteurs, et celui des faux profils.
Combien ça coûte, et pour qui
Pour un particulier, la réponse est simple. La version gratuite suffit, sans limite de durée. L’éditeur écrit lui-même qu’elle est réservée à l’usage personnel, avec des fonctions limitées.
Pour un usage professionnel, la licence est obligatoire. La première offre, Solo, est affichée à 23,12 $ par mois. Standard passe à 39,92 $ par mois et par connexion, Advanced à 89,52 $ par mois pour deux connexions simultanées. Ultimate se négocie.
Ces tarifs sont ceux de la page anglophone, en dollars, avec facturation annuelle et remise de 20 % déjà appliquée. La page française affiche des euros, et les montants diffèrent.
Une détection d’usage commercial existe, et elle se déclenche parfois sur des usages qui n’en sont pas. Si vous dépannez régulièrement la famille, attendez-vous à voir passer le message.
Alors, on l’installe ou pas ?
- Rapide, léger, faible latence même sur une connexion médiocre
- Gratuit pour un usage personnel, sans limite de durée
- Disponible sur neuf plateformes, dont Raspberry Pi et FreeBSD
- Liste blanche et profils de permissions pour cadrer les accès
- L’éditeur a vu ses systèmes de production compromis en 2024
- La déclaration publique de l’époque n’est plus accessible sous cette forme
- Outil de référence des arnaques au faux support, nommé par cybermalveillance.gouv.fr
- La lutte contre l’abus décrite dans la documentation reste réactive
Installez-le si vous en avez besoin, il fait très bien son travail. Mais traitez les neuf chiffres qu’il affiche comme un code bancaire. Le logiciel n’est pas le danger, il n’est que la porte.
Reste la question du choix, qui est un autre sujet. La comparaison des alternatives à TeamViewer y répond.

Soyez le premier à commenter cet article !