
En 2025, le mot de passe le plus répandu au monde reste « 123456 ». Il tient le haut du classement NordPass depuis des années. Un ordinateur le devine en moins d’une seconde.
L’outil qui le devine existe, lui, depuis 1996. Il s’appelle John the Ripper. Trente ans plus tard, il trouve toujours autant de mots de passe faibles. Ce n’est pas de la magie noire. Si ces mots de passe tombent, c’est d’abord qu’on les choisit trop simples. Et que les sites les rangent mal. Voici ce que fait vraiment ce logiciel, et pourquoi le vrai sujet est ailleurs. Puis comment lui tenir tête, chez toi comme sur tes serveurs.
Un auditeur de 1996 qui n’a jamais pris sa retraite
John the Ripper est un logiciel libre d’audit de mots de passe. Il sert à repérer les mots de passe faibles d’un système, pour les remplacer avant qu’un attaquant ne les trouve. Il est né en 1996, sous la main d’Alexander Peslyak, alias Solar Designer. Son projet, Openwall, l’entretient encore. Le code est écrit en C et publié sous licence libre GPL.
La page officielle sur Kali Linux le résume bien. C’est un outil pensé pour aider les administrateurs à trouver les mots de passe faibles. Un métier, pas un sport.
Deux versions coexistent. La version « core » est sobre. La version communautaire « jumbo » gère des centaines de types d’empreintes et de fichiers chiffrés. Le développement actif se fait sur une branche nommée bleeding-jumbo.
Pour ceux que la ligne de commande rebute, une interface graphique existe, Johnny. Le logiciel est aussi livré d’office dans Kali Linux, la distribution des professionnels de la sécurité. Il a un cousin plus récent et taillé pour les cartes graphiques, Hashcat. Les deux font le même métier. Leur point commun est ailleurs, et c’est tout le sujet.
Le vrai coupable n’est pas l’outil, c’est l’empreinte
Un site sérieux ne stocke jamais ton mot de passe en clair. Il en garde une empreinte, le résultat d’un calcul à sens unique. De l’empreinte, on ne remonte pas au mot de passe.
Alors comment un casseur s’y prend-il ? Il ne « décode » rien. Il devine un mot de passe, calcule son empreinte, et la compare à la cible. Il recommence, encore et encore.
Tout se joue donc sur deux choses. La vitesse à laquelle il peut tester, et la qualité du mot de passe visé. La première dépend de l’empreinte choisie par le site.
C’est là que tout bascule. Les empreintes comme MD5 ou SHA-256 ont été conçues pour être rapides. Pour un mot de passe, la rapidité est un défaut, pas une qualité.
Face à elles, des fonctions sont faites exprès pour être lentes et gourmandes. bcrypt, scrypt et Argon2 en sont. Chaque tentative leur coûte cher, donc chaque attaque rame.
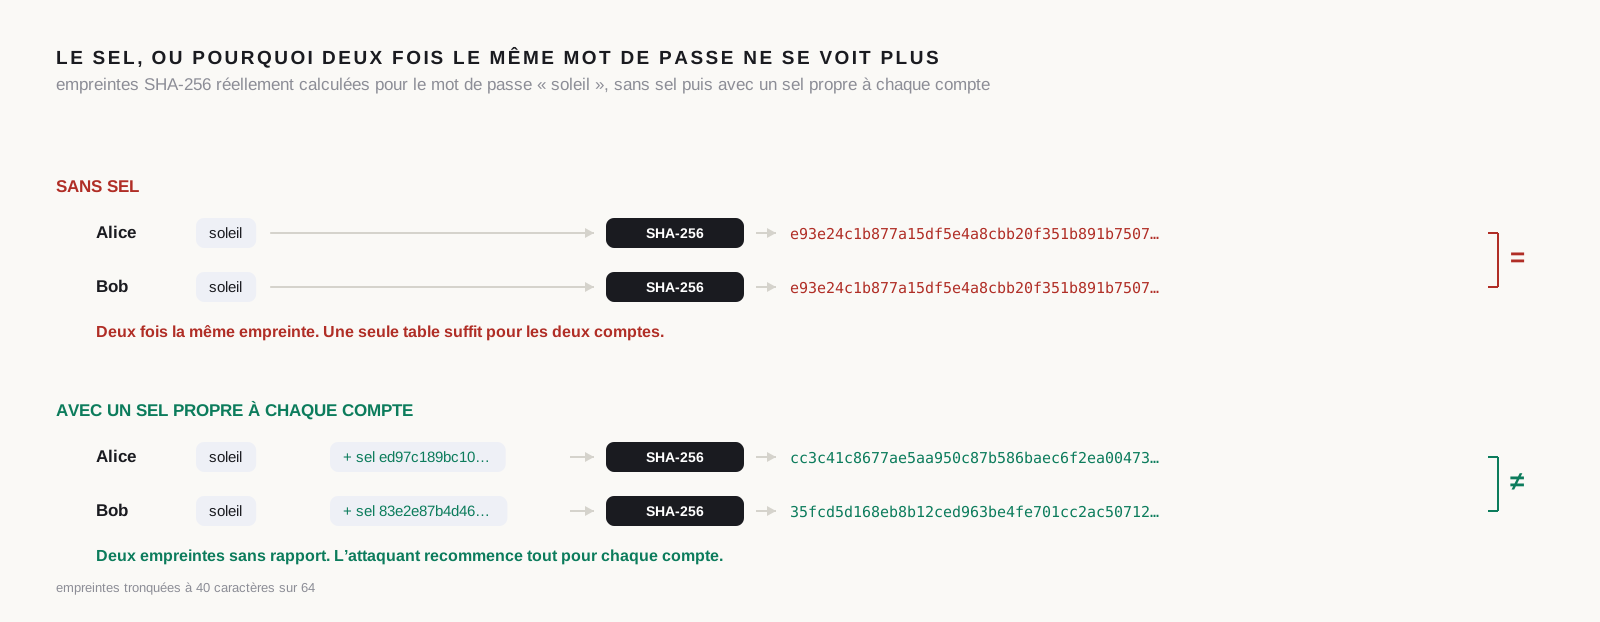
Un dernier ingrédient change tout : le sel. C’est une valeur aléatoire ajoutée à chaque mot de passe avant le calcul. Deux comptes au même mot de passe obtiennent alors deux empreintes différentes.
[IMAGE 2 : schéma maison : deux utilisateurs avec le mot de passe identique « soleil », sans sel ils obtiennent la même empreinte, avec un sel propre à chacun ils obtiennent deux empreintes différentes] alt : Schéma montrant que le sel donne deux empreintes différentes pour un même mot de passe Légende : Sans sel, deux fois le même mot de passe donnent la même empreinte. Avec un sel propre à chacun, plus aucun recoupement.
Le sel ruine les tables de correspondance préparées à l’avance. L’attaquant doit repartir de zéro pour chaque compte. Une empreinte lente et salée transforme une attaque en marathon.
Sur la même carte, un écart d’un à quatre milliards
Les chiffres rendent l’écart concret. Sur une même carte graphique haut de gamme, le débit de test dépend entièrement de l’empreinte. Un relevé publié sur le forum officiel de Hashcat le mesure.
Contre une empreinte MD5, cette carte teste environ 163 milliards de mots de passe par seconde. Contre du NTLM, l’empreinte de Windows, près de 272 milliards. À ce rythme, un mot de passe court ne tient pas.
Change l’empreinte, et le mur apparaît. Contre bcrypt bien réglé, la même carte tombe à quelques milliers de tests par seconde. Contre Argon2id, à quelques dizaines. Ces deux derniers ordres de grandeur sont estimés : les empreintes lentes ne figurent pas dans le relevé brut.
Argon2 a gagné le concours international du hachage de mots de passe en 2015. L’OWASP, référence des développeurs en sécurité, retient sa variante Argon2id comme premier choix. bcrypt, plus ancien, date de 1999 et reste solide.
L’OWASP donne même les réglages. Pour Argon2id, au moins 19 Mo de mémoire et deux passes. Pour bcrypt, un facteur de coût d’au moins 10. Plus le réglage est fort, plus l’attaque ralentit.
| Empreinte | Débit de test (RTX 4090) | Bonne pour un mot de passe ? |
|---|---|---|
| NTLM | 272 milliards par seconde | ✗ |
| MD5 | 163 milliards par seconde | ✗ |
| SHA-1 | 59 milliards par seconde | ✗ |
| SHA-256 | 22 milliards par seconde | ✗ |
| bcrypt (coût 10 ou plus) | quelques milliers par seconde | ✓ |
| Argon2id (réglage OWASP) | quelques dizaines par seconde | ✓ |
La leçon est nette. Contre un site qui sale et ralentit ses empreintes, John the Ripper avance au pas. Contre un site qui stocke en MD5 nu, il sprinte.
Pourquoi 123456 tombe avant la fin de cette phrase
Reste l’autre moitié du problème : le mot de passe lui-même. Un bon stockage ne sauvera pas « azerty ». Les casseurs commencent toujours par le plus probable.
Ils s’appuient sur des listes de mots de passe déjà vus dans de vraies fuites. La plus célèbre vient du site RockYou. Il a laissé fuiter 32 millions de mots de passe en clair en 2009.
Depuis, le stock n’a cessé de grossir. Le service Have I Been Pwned recensait fin 2021 près de 847 millions de mots de passe compromis distincts. Si le tien y figure, il n’est plus secret.
L’histoire garde un cas d’école. En 2012, LinkedIn s’est fait voler des millions d’empreintes stockées en SHA-1, sans sel. Une empreinte rapide et nue : des centaines de milliers sont tombées très vite.
La parade tient en un mot : la longueur. Un mot de passe long multiplie les combinaisons à tester. Bien plus sûrement qu’un symbole ajouté à la fin.
Les autorités l’ont acté. Le NIST américain recommande désormais quinze caractères minimum pour un mot de passe seul. Il déconseille les règles de complexité et le changement forcé tous les trois mois.
La CNIL vise 80 bits d’entropie pour un mot de passe sans autre protection. En clair : au moins douze caractères très variés, ou une phrase de passe d’au moins sept mots.
Côté stockage, la CNIL est catégorique. Les mots de passe « ne doivent jamais être stockés en clair ». Elle renvoie vers des fonctions lentes et salées comme scrypt ou Argon2, celles du chapitre précédent.
Rendre John the Ripper inoffensif chez toi
Entre un bon mot de passe et un bon stockage, le logiciel n’a plus grand-chose à avaler. Voici les gestes concrets, du plus simple au plus technique.
Allonge et varie tes mots de passe
Vise une phrase de passe d’au moins quatre mots sans lien, ou quinze caractères tirés au hasard. Confie le tout à un gestionnaire de mots de passe, qui les crée et les retient à ta place.
Active la double authentification
Un mot de passe volé par un keylogger devient inutile sans le second facteur. Active-la partout où c’est possible. Commence par ta messagerie : c’est elle qui sert à reprendre un compte piraté.
Vérifie si tes mots de passe ont fuité
Have I Been Pwned dit si une de tes adresses figure dans une fuite connue. Si un mot de passe y apparaît, change-le partout où tu l’as réutilisé, sans attendre.
Côté serveur, sale et ralentis
Si tu développes, ne stocke jamais un mot de passe en clair ni en MD5. Passe par Argon2id ou bcrypt, avec un sel par compte et les réglages de l’OWASP. C’est la seule barrière qui tienne.
Un casseur ne se pointe que sur tes propres systèmes. En France, l’accès ou le maintien frauduleux dans le système d’autrui est un délit. L’article 323-1 du Code pénal prévoit jusqu’à trois ans de prison et 100 000 euros d’amende. Davantage encore en cas de dégâts. John the Ripper s’utilise sur tes machines, ou dans le cadre d’un audit que le client a autorisé par écrit. Jamais sur le compte du voisin.
John the Ripper n’est au fond qu’un révélateur. Il montre, en quelques secondes, les mots de passe qu’on aurait dû changer et les empreintes qu’on aurait dû saler.
Le même outil qui inquiète est celui qui protège, entre les mains d’un administrateur. Ces bases qui fuitent et finissent sur le darknet le rappellent chaque année.
La bonne nouvelle, c’est que tout se joue en amont, et de ton côté. Une phrase de passe longue, un second facteur, un stockage salé. Fais-le aujourd’hui, et le logiciel de 1996 repartira les mains vides.
Soyez le premier à commenter cet article !